Розробляємо захищену прошивку для підключених пристроїв
Повна прошивка для вашого пристрою або лише компоненти, що відповідають за його безпеку: від архітектури до серійного виробництва, з урахуванням вимог Акта ЄС про кіберстійкість. Для виробників пристроїв і hardware-стартапів.
Готовність до CRA
- Апаратний корінь довіри
- Secure Boot
- Ідентичність пристрою (PKI)
- SBOM
- Модель загроз
- OTA-оновлення
- Документація CRA
Цікаво, що ми вже зробили? Подивитися кейси →
Коли до нас звертаються
Компанії зазвичай приходять до нас, коли:
- Залізо готове, але немає власної команди, яка розробить для нього захищену серійну прошивку
- Прошивку наявного продукту треба посилити з погляду безпеки до виходу на ринок
- Потрібен захищений процес provisioning ще до старту виробництва
- Потрібна інтеграція з бекендом і хмарою, щоб безпечно керувати пристроями в експлуатації
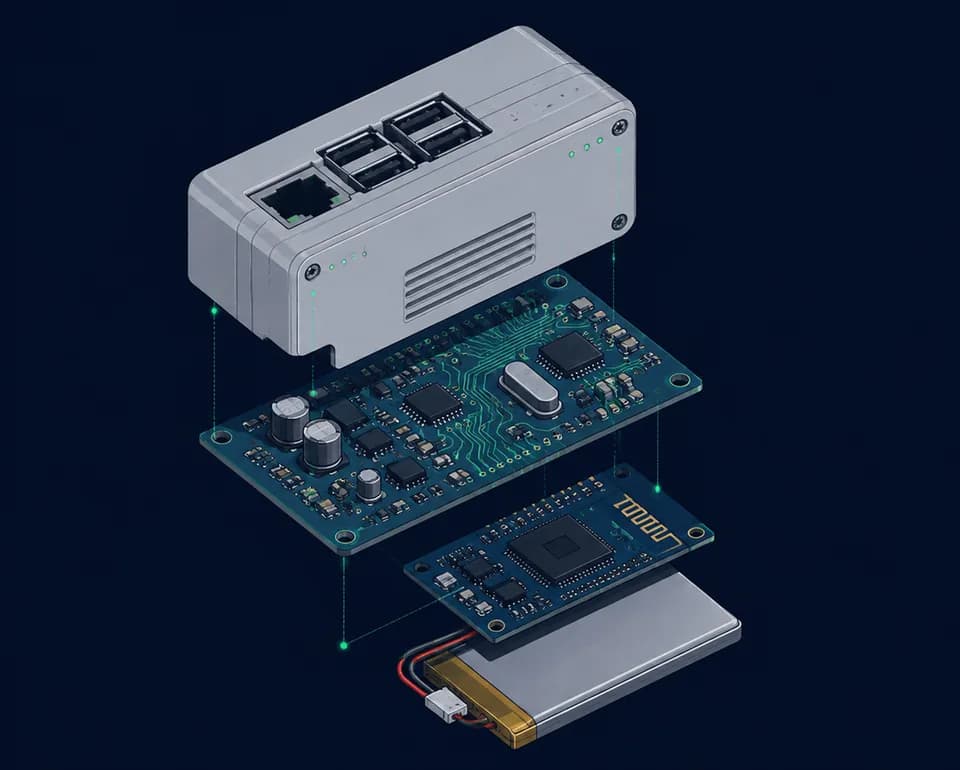
З чого починають наші клієнти
Безпека вбудована на кожному етапі
ЯК МИ ДОПОМАГАЄМО
Реальні проблеми. Конкретні рішення.
ТИПОВІ ПРОБЛЕМИ
У вас є прототип. Але не серійна прошивка.
Робочий прототип і готовий до виробництва пристрій — не одне й те саме. Надійність в експлуатації, OTA-оновлення та secure boot треба закладати від початку, а не доробляти, коли залізо вже зафіксоване.
Чому Platanor
Ми розробляємо повну прошивку пристрою, від архітектури до серійного виробництва, з безпекою, закладеною в інженерію, а не доданою потім.
Архітектура з безпекою в основі
Безпека проєктується як базова властивість системи, а не додається згодом. Ідентичність пристрою, provisioning, автентифікацію та захищений зв'язок ми закладаємо як фундаментальні елементи архітектури.
Глибока експертиза у вбудованих системах
Наша робота відбувається близько до заліза: прошивка, системи на RTOS, комунікаційні протоколи та механізми безпеки на рівні пристрою.
Full-stack
Від прошивки та інструментів пристрою до супутніх застосунків і бекенд-серверів: усе проєктує одна команда. Це прибирає типову проблему розрізненої розробки в кількох підрядників.
Орієнтація на виробництво
Ми проєктуємо системи під увесь життєвий цикл пристрою: від розробки й виробництва до provisioning, розгортання та тривалої експлуатації.
Реальність, яку задають регуляції
Сучасні регуляції, як-от Акт ЄС про кіберстійкість (CRA), вимагають від виробників належного захисту пристроїв. Ми перетворюємо ці вимоги на конкретні інженерні рішення та готові до виробництва системи.
Нас можна знайти на

Поширені запитання
Практичні відповіді про Акт ЄС про кіберстійкість і про те, як ми працюємо. Якщо вашого запитання тут немає, напишіть нам.
Чи поширюється CRA на наш продукт?
Якщо ваш продукт підключається до мережі чи іншого пристрою, прямо чи опосередковано, і продається в ЄС, CRA майже напевно на нього поширюється. Це стосується споживчих IoT-пристроїв, промислових сенсорів, розумної побутової техніки та більшості апаратних продуктів із цифровими елементами. Кілька категорій виключено, бо їх уже регулює інше законодавство ЄС, наприклад медичні вироби та транспортні засоби.
Наш пристрій — не «продукт безпеки». Це все одно нас стосується?
Так. Навіть прості на вигляд підключені пристрої, як-от розумна побутова техніка, можуть створювати серйозні ризики, якщо безпеку не спроєктовано належно: вони підключаються до мереж, зберігають облікові дані та взаємодіють із хмарними сервісами. CRA ухвалили саме у відповідь на ці реальні ризики. Безпека — не опція, а базова вимога до будь-якого підключеного пристрою.
Які реальні терміни?
Важливі дві дати. З 11 вересня 2026 року виробники мають повідомляти про вразливості, які активно експлуатуються, і про серйозні інциденти. З 11 грудня 2027 року повні вимоги CRA діють для кожного продукту, розміщеного на ринку ЄС з цієї дати.
Що буде, якщо нічого не робити?
За невідповідні продукти можуть накласти штраф до 15 млн євро або 2,5% світового річного обороту, залежно від того, що більше, і вилучити їх з ринку ЄС. На практиці більші витрати зазвичай пов'язані з вимушеним перепроєктуванням: безпека, яку додають після запуску виробництва, коштує набагато дорожче, ніж закладена від початку.
Коли найкраще залучати вас?
Що раніше, то простіше: архітектурні рішення щодо ідентичності пристрою, secure boot, зберігання ключів і provisioning найдешевше ухвалити правильно ще до виробництва. Продукти, які вже на ринку ЄС, теж не звільнені: обов'язок повідомляти про вразливості діє для них з вересня 2026 року, а повні вимоги застосовуються, щойно ви суттєво їх модифікуєте. Ми працюємо з обома випадками: розробляємо прошивку для нових продуктів із безпекою від початку та посилюємо прошивку продуктів, які вже на ринку.
Як зрозуміти, де ми зараз?
Пройдіть нашу безкоштовну CRA Readiness Check (поки англійською): 56 запитань у 9 доменах безпеки, миттєвий результат, без реєстрації. Займає 20-35 хвилин і показує прогалини окремо по кожному домену.
Пройти безкоштовну перевірку →Що розробляє Platanor?
Прошивку для виробників пристроїв: повну прошивку пристрою від архітектури до виробництва або критичні для безпеки компоненти у вашому наявному коді. Найглибше ми спеціалізуємося на безпеці: ідентичність пристроїв і provisioning, secure boot і підписані OTA-оновлення, а також бекенд, що їх підтримує. Ви отримуєте вихідний код, який належить вам, з інженерною документацією, а не платформу за підпискою.
Наші послуги →Захищена прошивка, готова до 11 грудня 2027 року
З цієї дати Акт ЄС про кіберстійкість застосовується до продуктів із цифровими елементами, що розміщуються на ринку ЄС. Ми розробляємо прошивку та компоненти безпеки, які потрібні вашому пристрою для виконання його вимог, і передаємо вам вихідний код.