Tworzymy bezpieczny firmware dla urządzeń podłączonych do sieci
Kompletny firmware dla Twojego urządzenia albo tylko jego komponenty kluczowe dla bezpieczeństwa – od architektury po produkcję, zbudowane pod wymagania aktu w sprawie cyberodporności (CRA). Dla producentów urządzeń i startupów sprzętowych.
Status gotowości na CRA
- Hardware Root of Trust
- Secure Boot
- Tożsamość urządzenia (PKI)
- SBOM
- Model zagrożeń
- Aktualizacje OTA
- Dokumentacja CRA
Ciekawi Cię, co zbudowaliśmy? Zobacz nasze projekty →
Kiedy klienci zwykle się do nas zgłaszają
Firmy zwykle zwracają się do nas, gdy:
- Sprzęt jest gotowy, ale brakuje własnego zespołu, który zbuduje dla niego bezpieczny firmware produkcyjny
- Firmware istniejącego produktu wymaga wzmocnienia bezpieczeństwa przed wysyłką
- Potrzebny jest bezpieczny proces provisioningu przed startem produkcji
- Potrzebna jest integracja z backendem i chmurą, aby bezpiecznie zarządzać urządzeniami w terenie
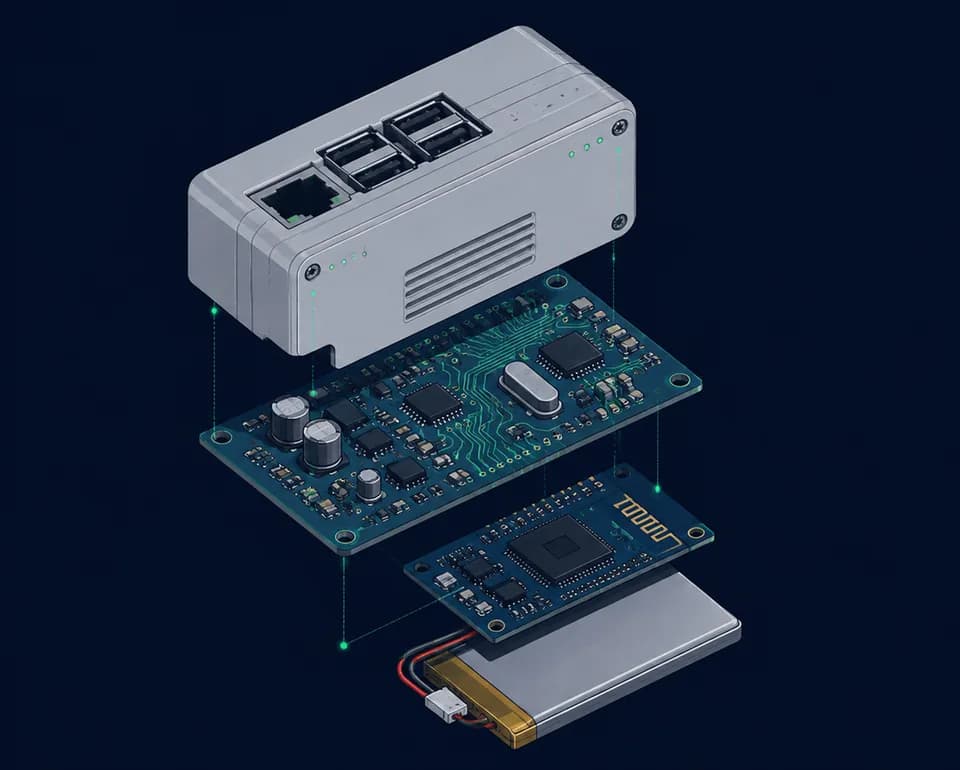
Od czego zaczynają nasi klienci
Bezpieczeństwo wbudowane na każdym etapie
JAK POMAGAMY
Realne problemy. Konkretne rozwiązania.
TYPOWE PROBLEMY
Masz prototyp. Nie firmware produkcyjny.
Działający prototyp i urządzenie gotowe do produkcji to nie to samo. Niezawodność w terenie, aktualizacje OTA i secure boot trzeba zaprojektować od początku, a nie dokładać, gdy sprzęt jest już zamknięty.
Dlaczego Platanor
Tworzymy kompletny firmware urządzeń – od architektury po produkcję – z bezpieczeństwem zaprojektowanym od środka, a nie dokładanym później.
Architektura security-first
Bezpieczeństwo projektujemy jako podstawową właściwość systemu, a nie dodatek. Tożsamość urządzenia, provisioning, uwierzytelnianie i bezpieczna komunikacja to fundamentalne elementy architektury.
Głęboka wiedza embedded
Pracujemy blisko sprzętu: firmware, systemy oparte na RTOS, protokoły komunikacyjne i mechanizmy bezpieczeństwa na poziomie urządzenia.
Full-stack
Od firmware urządzenia i narzędzi po aplikacje towarzyszące i serwery backendowe – projektowane razem przez jeden zespół. To eliminuje typowy problem rozproszonego rozwoju u wielu dostawców.
Myślenie produkcyjne
Projektujemy systemy na cały cykl życia urządzenia – od rozwoju i produkcji po provisioning, wdrożenie i wieloletnią eksploatację.
Rzeczywistość wyznaczana przez regulacje
Nowoczesne regulacje, takie jak akt w sprawie cyberodporności (CRA), wymagają od producentów właściwego zabezpieczenia urządzeń. Przekładamy te wymagania na konkretne decyzje inżynierskie i systemy gotowe do produkcji.
Znajdziesz nas na

Najczęściej zadawane pytania
Praktyczne odpowiedzi o akcie w sprawie cyberodporności i o tym, jak pracujemy. Jeśli nie ma tu Twojego pytania, zapytaj nas bezpośrednio.
Czy CRA dotyczy naszego produktu?
Jeśli Twój produkt łączy się z siecią lub innym urządzeniem – bezpośrednio lub pośrednio – i jest sprzedawany w UE, CRA niemal na pewno go obejmuje. Dotyczy to konsumenckiego IoT, czujników przemysłowych, urządzeń smart home i większości produktów sprzętowych z elementami cyfrowymi. Kilka kategorii jest wyłączonych, bo obejmują je już inne przepisy UE, np. wyroby medyczne i pojazdy.
Nasze urządzenie nie jest „produktem bezpieczeństwa”. Czy to nas nadal dotyczy?
Tak. Nawet pozornie proste urządzenia sieciowe, takie jak sprzęt smart home, mogą stwarzać poważne ryzyko, jeśli bezpieczeństwo nie zostało właściwie zaprojektowane – łączą się z sieciami, przechowują dane uwierzytelniające i komunikują się z usługami w chmurze. CRA wprowadzono w odpowiedzi na te realne zagrożenia. Bezpieczeństwo nie jest opcją – to podstawowe wymaganie dla każdego urządzenia sieciowego.
Jakie są faktyczne terminy?
Liczą się dwie daty. Od 11 września 2026 r. producenci muszą zgłaszać aktywnie wykorzystywane podatności i poważne incydenty. Od 11 grudnia 2027 r. pełne wymagania CRA obowiązują każdy produkt wprowadzany na rynek UE od tej daty.
Co się stanie, jeśli nic nie zrobimy?
Za niezgodne produkty grożą kary do 15 mln euro lub 2,5% całkowitego rocznego światowego obrotu, w zależności od tego, która kwota jest wyższa, a produkty mogą zostać wycofane z rynku UE. W praktyce większym kosztem jest zwykle wymuszone przeprojektowanie: bezpieczeństwo dodawane po starcie produkcji jest znacznie droższe niż zaprojektowane od początku.
Kiedy najlepiej nas zaangażować?
Im wcześniej, tym łatwiej – decyzje architektoniczne, takie jak tożsamość urządzenia, secure boot, przechowywanie kluczy i provisioning, najtaniej podjąć poprawnie przed produkcją. Produkty już obecne na rynku UE też nie są zwolnione: zgłaszanie podatności obowiązuje je od września 2026 r., a pełne wymagania – gdy zostaną istotnie zmodyfikowane. Pracujemy w obu przypadkach: tworzymy firmware dla nowych produktów z bezpieczeństwem od początku i wzmacniamy firmware produktów już obecnych na rynku.
Jak sprawdzić, na jakim etapie jesteśmy dziś?
Wypełnij nasz darmowy CRA Readiness Check (po angielsku): 56 pytań w 9 obszarach bezpieczeństwa, natychmiastowe wyniki, bez rejestracji. Zajmuje 20–35 minut i pokazuje luki w podziale na obszary.
Rozpocznij darmowy test →Co buduje Platanor?
Firmware dla producentów urządzeń: kompletny firmware urządzenia od architektury po produkcję albo komponenty kluczowe dla bezpieczeństwa w Twoim istniejącym kodzie. Najgłębiej specjalizujemy się w bezpieczeństwie – tożsamość urządzeń i provisioning, secure boot i podpisane aktualizacje OTA oraz obsługujący je backend. Dostarczamy produkcyjny kod źródłowy, który należy do Ciebie, wraz z dokumentacją inżynierską – a nie platformę w abonamencie.
Zobacz nasze usługi →Bezpieczny firmware gotowy przed 11 grudnia 2027 r.
Od tej daty akt w sprawie cyberodporności obowiązuje produkty z elementami cyfrowymi wprowadzane na rynek UE. Tworzymy firmware i komponenty bezpieczeństwa, których Twoje urządzenie potrzebuje, aby spełnić te wymagania – dostarczane jako kod źródłowy, który należy do Ciebie.